Коротко (TL;DR): биометрическая идентификация пациента — это распознавание человека по лицу, отпечатку пальца или голосу вместо предъявления документа или карты. Клиникам она закрывает конкретные задачи: борьбу с фиктивными визитами в отчётности, бесконтактный check-in и точное сопоставление пациента с его историей болезни. Главный технический риск — спуфинг (подмена живого человека фото или видео), от него защищает liveness-детекция. Главное юридическое требование — отдельное письменное согласие по ст. 11 152-ФЗ, без которого внедрение незаконно.
Зачем клинике биометрическая идентификация пациента
Фиктивные визиты — одна из самых дорогих проблем учёта в клинике: запись оформлена на одного пациента, а на приём пришёл другой человек (родственник, знакомый), либо визит вообще не состоялся, но в системе отмечен как завершённый. Для коммерческой клиники это искажённая статистика загрузки врачей, для клиники с ОМС — прямой риск при проверке страховой или ФОМС. Биометрическая идентификация пациента устраняет этот разрыв: система физически не позволит отметить визит без присутствия того человека, на которого он оформлен.
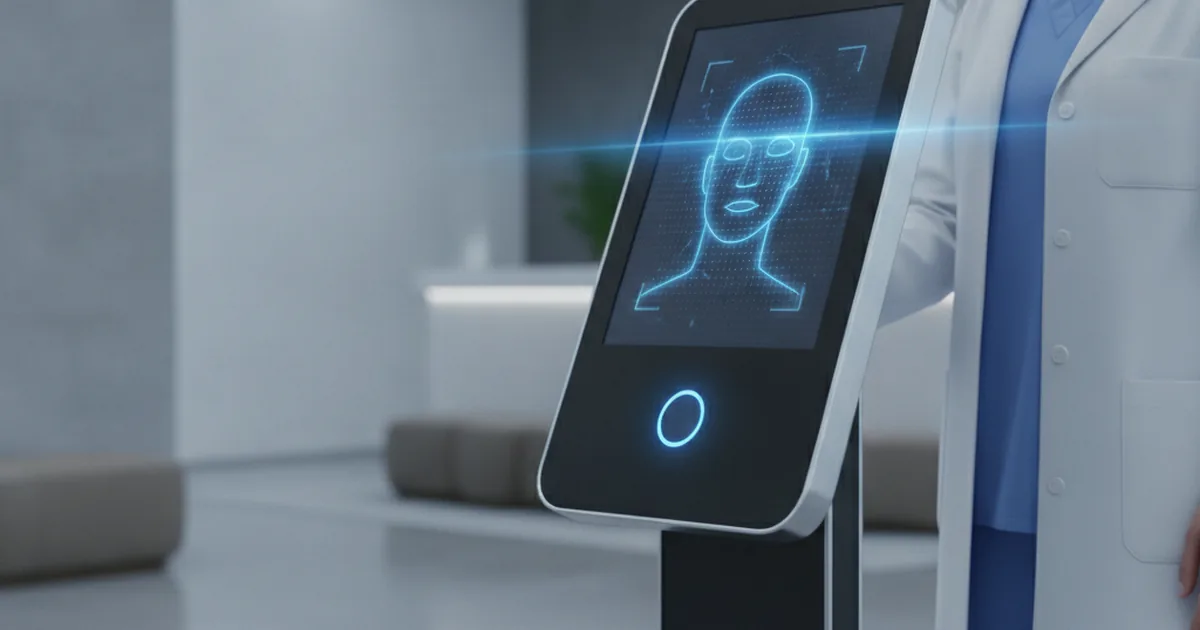
Второй мотив — скорость регистратуры. Очередь из пациентов, которые по очереди называют ФИО, предъявляют паспорт или полис, ждут, пока регистратор найдёт карточку в МИС, — это узкое место, особенно в часы пиковой нагрузки. Идентификация по лицу на киоске check-in занимает секунды и не требует участия администратора вообще.
Третий, менее очевидный довод — точность сопоставления пациента с медицинской историей. Ошибка идентификации в клинике — это не просто неудобство, а риск назначить лечение или выписать рецепт не тому человеку. Биометрия снижает вероятность такой ошибки сильнее, чем устная сверка ФИО, особенно в клиниках с большим потоком пациентов и похожими или часто встречающимися именами.
Какая биометрия подходит клинике
На рынке есть четыре модальности, которые реально применимы к задаче идентификации пациента, а не только к доступу персонала в серверную. Выбор зависит от сценария: check-in на ресепшене, вход в личный кабинет на смартфоне или верификация личности на телемедицинской консультации. Подробный разбор того, как биометрию встроить в мобильное приложение клиники технически, мы уже делали в материале про выбор фреймворка для кроссплатформенного приложения — здесь фокус именно на механике идентификации, а не на клиентском стеке.
Если клиника уже думает о внедрении биометрии, разумно сразу спроектировать это как часть более широкой интеграции личного кабинета и МИС, а не как изолированный киоск на ресепшене — подробнее о том, какие системы при этом задействованы, можно почитать в разделе интеграций клиники с внешними системами. Если нужен внешний подрядчик с опытом именно в медицинской нише, мы в Freedom ведём разработку мобильного приложения с биометрической идентификацией пациента и подбираем модальность под сценарий конкретной клиники, а не продаём одно готовое решение всем.
Face ID / распознавание лица
Самая универсальная модальность для check-in: камера на киоске или смартфоне пациента снимает лицо, система сравнивает его с ранее сохранённым шаблоном. Не требует физического контакта с устройством — это и гигиенично в медицинском учреждении, и быстро. Основной минус — чувствительность к освещению и углу съёмки без качественной 3D-камеры.
Отпечаток пальца
Дешевле в аппаратной реализации и привычен пациентам по смартфонам, но требует физического контакта с сенсором — в клинике это не всегда уместно по санитарным соображениям. Чаще применяется для входа в личный кабинет на собственном устройстве пациента через системный Touch ID/Fingerprint API, а не на общем киоске регистратуры.
Голос
Актуален прежде всего для телемедицины и колл-центра клиники: пациент подтверждает личность голосом при звонке, без визита и без камеры. Точность ниже, чем у лица или отпечатка, и сильнее зависит от качества связи и шумового фона — голосовую биометрию обычно комбинируют с дополнительным фактором (кодовое слово, SMS-код), а не используют как единственный механизм.
Радужная оболочка глаза
Самая точная из четырёх модальностей, но и самая дорогая по оборудованию — специализированный ИК-сканер, а не обычная камера. Для массового check-in в типовой клинике это избыточно; оправдана в узких сценариях с повышенными требованиями к точности, например в учреждениях с жёстким контролем доступа к наркотическим препаратам.
Liveness-детекция: как отличить живого пациента от подделки
Любая система распознавания по лицу или голосу уязвима к спуфингу — попытке обмануть её фотографией, видеозаписью или маской вместо живого человека. Без защиты от спуфинга биометрическая идентификация — это не барьер, а иллюзия барьера: достаточно показать камере фото пациента с телефона, чтобы пройти проверку вместо него.
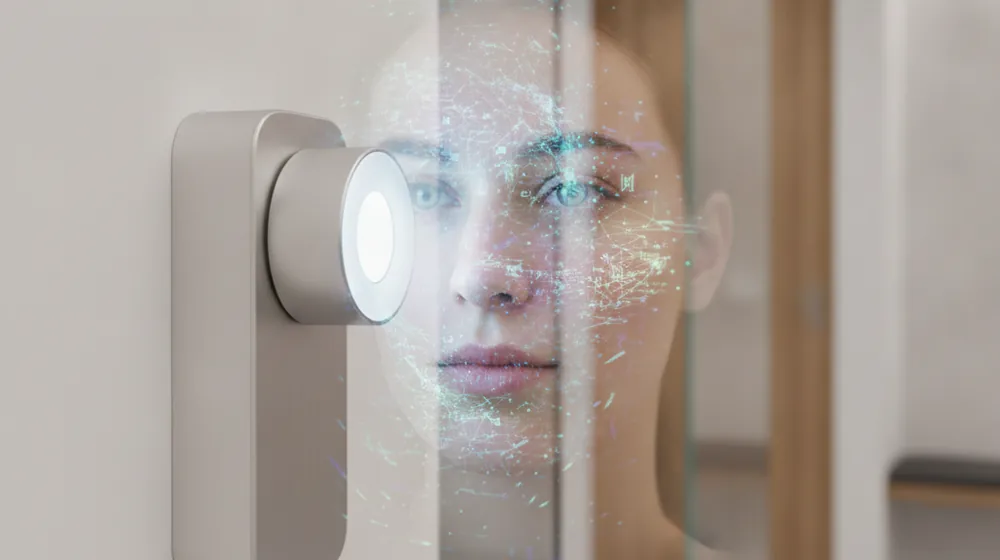
Liveness-детекция — это отдельный алгоритм, который проверяет «живость» объекта перед самим распознаванием. Он анализирует микродвижения мышц лица, текстуру кожи, отражение света, а в продвинутых реализациях — 3D-глубину через структурированную подсветку или стерео-камеру. Система отклоняет статичные изображения, воспроизведённое видео и объёмные маски ещё до того, как переходит к сравнению с сохранённым шаблоном. Внедрять биометрическую идентификацию пациента без liveness-детекции — технически возможно, но превращает систему в формальность, которая не решает исходную задачу борьбы с фиктивными визитами.
Хранит ли система фото пациента?
Нет, в корректно спроектированной системе — не хранит. При регистрации шаблона система извлекает из изображения или звука набор числовых признаков (расположение ключевых точек лица, частотные характеристики голоса) и сохраняет только этот математический шаблон, зашифрованный на сервере. Сама фотография или аудиозапись, как правило, не сохраняется после обработки.
Разница критична для оценки ущерба при утечке. Утёкшая фотография пациента — это компрометация, которую нельзя отменить: лицо не поменяешь, как пароль. Утёкший зашифрованный шаблон — тоже серьёзный инцидент, но восстановить из него исходное изображение человека математически не получится, а большинство современных алгоритмов делают шаблоны необратимыми по конструкции. Это не снимает требований к защите данных, но меняет масштаб последствий конкретной утечки — и это стоит объяснять пациентам при получении согласия, а не только юристам при составлении документа.
Риски биометрической идентификации, о которых молчат вендоры
Презентации вендоров биометрических систем обычно фокусируются на точности и скорости, а не на сценариях сбоя. Для клиники важны оба типа ошибок распознавания. Ложное совпадение (false match) — система принимает одного человека за другого; в медицинском контексте это риск открыть чужую карту, назначить лечение или выписать рецепт не тому пациенту. Ложный отказ (false reject) — система не узнаёт своего же пациента, например из-за смены причёски, отёка после процедуры или возрастных изменений; это не угроза безопасности, но прямой удар по UX и очередь вместо обещанной скорости.
Утечка биометрического шаблона — отдельный класс риска, не сводимый к обычной утечке пароля или номера карты. Пароль можно сменить за минуту, биометрические признаки лица или отпечатка — нельзя сменить вообще: это постоянная характеристика человека на всю жизнь. Поэтому требования к шифрованию и изоляции хранилища шаблонов должны быть строже, чем к обычной базе персональных данных клиники.
Третий риск — организационный, а не технический: отказ пациента от биометрии. Клиника не имеет права отказать в обслуживании человеку только потому, что он не согласился на обработку биометрических персональных данных, — это требует предусмотреть полноценный альтернативный путь идентификации, а не оставлять пациента без вариантов.
152-ФЗ: что обязательно при внедрении биометрии в клинике
Биометрические персональные данные выделены в 152-ФЗ в отдельную категорию: статья 11 требует отдельного письменного согласия именно на обработку биометрии, и этого согласия недостаточно получить в составе общей формы согласия на обработку персональных данных при первом визите. Формулировка должна прямо называть биометрию, цель обработки и срок хранения.
Второе требование — локализация. Биометрические шаблоны пациентов, как и остальные их персональные данные, обязаны храниться на серверах, физически расположенных на территории РФ, — это касается любого облачного провайдера или SaaS-вендора биометрии, с которым работает клиника.
Третье — обязательный fallback-сценарий. Раз клиника не вправе отказать пациенту, не давшему согласие на биометрию, система должна с первого дня поддерживать альтернативную идентификацию: по документу, по персональному коду или по QR-коду из личного кабинета. Это не опциональная доработка «на будущее», а условие легальности самого запуска проекта.
Как клинике внедрить биометрическую идентификацию безопасно: чеклист
- Выбирайте вендора, который хранит математический шаблон, а не фотографию или аудиозапись пациента в открытом виде.
- Требуйте встроенную liveness-детекцию как обязательное условие, а не опцию за доплату — без неё система не защищает от спуфинга.
- Оформляйте письменное согласие на биометрию отдельным документом, с явным указанием цели и срока хранения, а не пунктом в общей анкете.
- Проверяйте у вендора или хостинг-провайдера физическое размещение серверов хранения — только территория РФ.
- Заложите fallback-сценарий (код, документ, QR) ещё на этапе проектирования, а не после первой жалобы пациента.
- Проведите аудит вендора на предмет шифрования шаблонов и изоляции хранилища биометрии от основной базы МИС перед подписанием договора.
Частые вопросы (FAQ)
Можно ли внедрить биометрическую идентификацию без письменного согласия пациента?
Нет — ст. 11 152-ФЗ требует отдельного письменного согласия именно на биометрические персональные данные, это строже общего согласия на обработку ПДн. Исключения в законе касаются госрегистрации, правосудия и контртеррористических мероприятий — к обычной клинике они не применимы.
Что если пациент откажется проходить биометрическую идентификацию?
Клиника не вправе отказать в обслуживании только по этой причине — нужен альтернативный способ подтвердить личность: документ, код, QR из личного кабинета. Это обязательный fallback-сценарий, а не опция.
Что хранится в системе — фотография пациента или что-то другое?
Современные системы хранят зашифрованный математический шаблон особенностей лица или пальца, а не обычную фотографию. Даже при утечке шаблон нельзя напрямую превратить обратно в изображение человека, что снижает, но не исключает, ущерб от инцидента.
Как защититься от попытки обмануть систему фотографией или видео вместо живого человека?
Этим занимается liveness-детекция — отдельный алгоритм, который проверяет «живость» перед самим распознаванием: микродвижения, текстуру кожи, 3D-глубину. Он отклоняет статичные изображения, видеозаписи и маски.
Биометрическая идентификация пациента решает конкретные операционные задачи клиники — от борьбы с фиктивными визитами до разгрузки регистратуры, — но только при соблюдении трёх условий: liveness-детекция против спуфинга, хранение шаблона вместо фото и строгое следование 152-ФЗ с обязательным fallback-сценарием. Внедрение без любого из них превращает полезный инструмент в источник юридических и репутационных рисков.